Webdesign
Weiterleitungen auf fremde Seiten
Besucher landen plötzlich auf Werbe-, Gewinnspiel- oder Betrugsseiten, oft nur auf dem Smartphone oder nur beim ersten Besuch.
Notfallhilfe
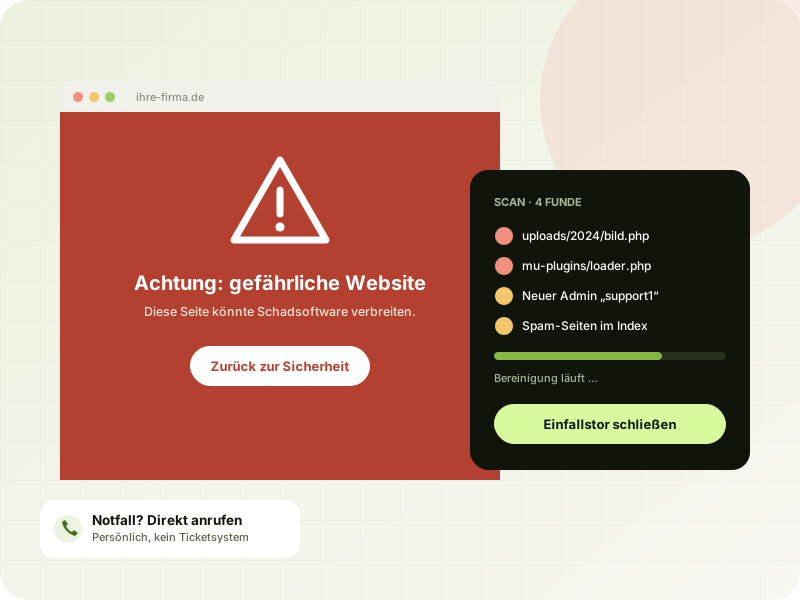
Weiterleitungen auf fremde Seiten, Spam bei Google oder eine Warnung im Browser: Ich finde den Schadcode, schließe die Lücke, über die die Angreifer hereingekommen sind, und bringe Ihre Website sauber wieder online. Für WordPress, TYPO3, PrestaShop, WooCommerce und andere PHP-Systeme.
 KI-generiert
Erste Hilfe
Kurz gesagt: Bewahren Sie Ruhe und löschen Sie nicht einfach alles. Sichern Sie den aktuellen Zustand, ändern Sie die wichtigsten Passwörter von einem sauberen Gerät aus und holen Sie sich Hilfe, die nicht nur die sichtbaren Symptome entfernt, sondern auch die Ursache findet.
Ein aktuelles Beispiel für eine kritische Lücke beschreibt der Ratgeber PHP-Sicherheitslücke php2shell: Was tun?
Anzeichen
Oft fällt ein Angriff erst spät auf, weil die Angreifer unbemerkt bleiben wollen. Diese Anzeichen sollten Sie ernst nehmen.
Besucher landen plötzlich auf Werbe-, Gewinnspiel- oder Betrugsseiten, oft nur auf dem Smartphone oder nur beim ersten Besuch.
Bei der Suche nach Ihrer Domain tauchen Seiten zu Medikamenten, Glücksspiel oder Markenware auf, die Sie nie angelegt haben.
Chrome, Firefox oder die Google-Suche warnen vor Ihrer Website. Besucher brechen dann fast immer ab.
Im Backend gibt es Administratoren, die Sie nicht kennen, oder auf dem Server liegen Dateien mit seltsamen Namen.
Ihr Hoster meldet Schadsoftware, sperrt die Website oder beschwert sich über ungewöhnlich viele versendete E-Mails.
Die Website wird ohne erkennbaren Grund langsam, zeigt Fehler oder fremde Inhalte im Seitenquelltext.
 KI-generiert
Gründlich statt oberflächlich
Viele Bereinigungen scheitern, weil nur die sichtbare Schadsoftware gelöscht wird. Die Hintertür bleibt offen, und wenige Tage später ist die Website wieder befallen.
Ablauf
Wir sprechen kurz am Telefon. Ich sichere den aktuellen Stand und schalte die Website bei Bedarf vorübergehend in einen Wartungsmodus, damit keine Besucher geschädigt werden.
Ich analysiere Dateien, Datenbank und Logdateien und finde heraus, wie die Angreifer hereingekommen sind.
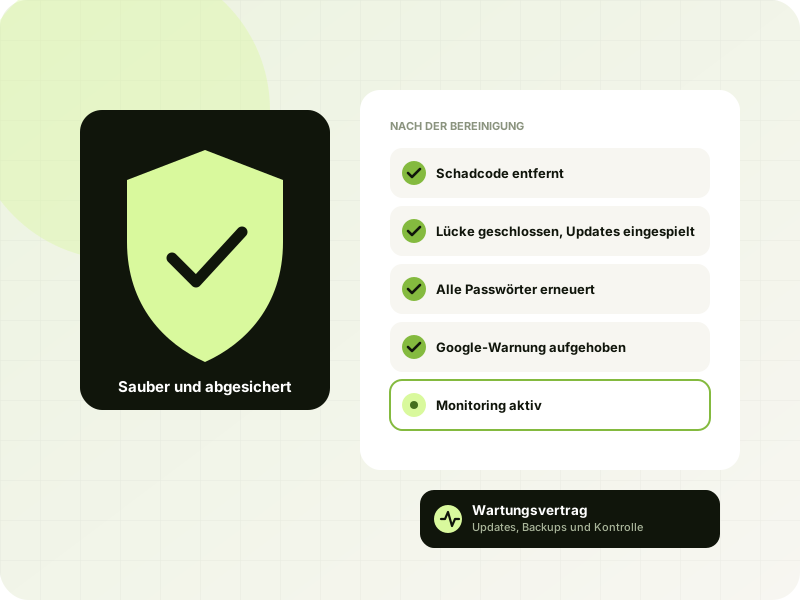
Schadcode, Hintertüren und fremde Konten werden entfernt, Systemdateien gegen die Originale geprüft und ersetzt.
Lücke schließen, Updates einspielen, alle Zugangsdaten erneuern und, falls nötig, die Überprüfung bei Google beantragen.
 KI-generiert
Vorbeugen
Die meisten Angriffe treffen Websites, deren Software nicht aktuell ist. Mit wenigen Maßnahmen sinkt das Risiko deutlich.
Hinter den meisten Angriffen steckt kein gezielter Hacker, sondern automatisierte Programme, die das Internet rund um die Uhr nach bekannten Schwachstellen absuchen. Wird eine Lücke in einem verbreiteten Theme, Page-Builder oder Plugin bekannt, werden innerhalb weniger Tage Tausende Websites angegriffen. Kleine Betriebe sind dabei genauso betroffen wie große.
Aus meiner Praxis kenne ich typische Muster: PHP-Dateien, die sich als Bild tarnen und im Upload-Ordner liegen, versteckte Erweiterungen, die bei jedem Seitenaufruf mitgeladen werden, eingeschleuste Spam-Seiten für Google und manipulierte Sicherheitsregeln, die andere Schadsoftware aussperren sollen. Deshalb reicht es nicht, nur die sichtbaren Symptome zu entfernen.
Bei einem Angriff können Angreifer unter Umständen Zugangsdaten zur Datenbank und Daten aus Kontaktformularen oder Shops einsehen. Ist ein Risiko für die betroffenen Personen wahrscheinlich, muss die Verletzung nach Art. 33 DSGVO in der Regel innerhalb von 72 Stunden der zuständigen Datenschutzbehörde gemeldet werden. Ich dokumentiere, was ich finde, damit Sie diese Entscheidung treffen können. Hinweis: Das ist keine Rechtsberatung.
Nichts überstürzt löschen, die wichtigsten Passwörter von einem sauberen Gerät aus ändern, den Hoster informieren und Hilfe holen. Rufen Sie mich gern direkt an, dann besprechen wir die nächsten Schritte.
Für WordPress, TYPO3, PrestaShop, WooCommerce und andere PHP-basierte Websites und Shops. Es spielt keine Rolle, wer die Website gebaut hat.
Rufen Sie an oder schicken Sie eine Notfall-Anfrage. Ich melde mich so schnell wie möglich, damit wir zuerst den Schaden begrenzen.
Das hängt vom Umfang des Befalls und vom System ab. Nach einer ersten Einschätzung nenne ich Ihnen den Aufwand, bevor ich mit der Bereinigung beginne.
Meistens nicht. Ein Backup bringt auch die alte Sicherheitslücke zurück, und oft ist schon das Backup befallen, weil Angriffe lange unbemerkt bleiben. Ohne Ursachenanalyse ist die Website bald wieder befallen.
Ein Sicherheits-Plugin kann helfen, ersetzt aber keine gründliche Bereinigung. Viele Hintertüren werden von Plugins nicht erkannt, und eine bereits befallene Website kann das Plugin selbst manipulieren.
Erst muss die Website vollständig bereinigt sein. Danach wird in der Google Search Console eine Überprüfung beantragt. Ich übernehme das für Sie, sobald die Website sauber ist.
Das hängt vom Angriff ab. Ich prüfe, worauf die Angreifer Zugriff hatten, und dokumentiere es. So können Sie entscheiden, ob eine Meldung an die Datenschutzbehörde nötig ist.
Mit regelmäßigen Updates, sicheren Zugangsdaten, einer gehärteten Konfiguration und Monitoring. Im Wartungsvertrag übernehme ich das für Sie, inklusive täglicher Backups.
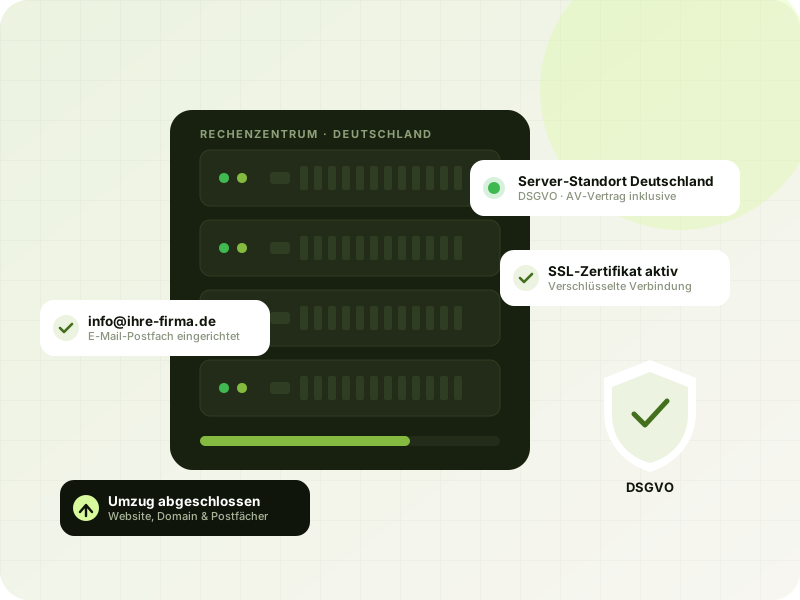
Ja. Auf Wunsch ziehe ich die bereinigte Website kostenlos auf meine Server in Deutschland um, wo ich Server und Website gemeinsam im Blick habe.
Kostenloser Website-Check, ehrliche Einschätzung, Antwort innerhalb von 24 Stunden, persönlich von mir, nicht von einem Ticketsystem.